
Če vaše podjetje shranjuje, obdeluje ali prenaša podatke imetnikov kartic, se vas standard PCI DSS neposredno dotika, ne glede na velikost prometa. Najhitrejši način, da zmanjšate obseg zahtev, je uporaba verificiranega POS terminala ali tokenizacije prek ponudnika plačilnih storitev, ker podatki kartic potem sploh ne pridejo do vaših sistemov. Preden se lotite papirologije, preberite kontrolni seznam spodaj in fazni načrt, ki vam pove, kaj storiti prvih 90 dni.
Na kratko:
- Uporaba certificiranega POS terminala ali tokenizacije prek ponudnika plačilnih storitev znatno zmanjša obseg zahtev, saj podatki kartic ne pridejo v vaše sisteme.
- Pri majhnih podjetjih je najboljša izbira SAQ B ali SAQ C-V, odvisno od arhitekture sistema, pravilna pa je tudi uporaba P2PE terminalov za bistveno enostavnejšo skladnost.
- Zamenjava starejšega terminala brez šifriranja za certificiran model s P2PE pogosto preusmeri podjetje v lažjo kategorijo SAQ, zato je pomembno pred nakupom povprašati ponudnika.
- Hitro izolirajte in zabeležite vse prizadete sisteme v primeru suma vdora, ter čim prej obvestite acquirerja in kartične sheme, da zagotovite hitro ukrepanje.
- Upoštevanje novih zahtev tudi za majhna podjetja vključuje uvedbo večfaktorske avtentikacije, redno preverjanje dnevnikov in dokumentiranje tveganja.
Vsako podjetje, ki sprejema plačilne kartice, je nekje v obsegu PCI DSS. Vprašanje ni, ali velja standard, ampak koliko dela vam prinese.
Najprej preverite, kje se podatki kartic dejansko pojavijo v vašem poslovanju:
Takoj lahko naredite tri stvari: preklopite na politiko naseljevanja podatkov kartic v lastnih sistemih, uporabite certificiran POS terminal ali rešitev s P2PE šifriranjem in vklopite več faktorsko avtentikacijo za vse skrbniške dostope. Nato pokličite svojega ponudnika plačilnih storitev (acquirerja) in vprašajte, katero vrsto SAQ vprašalnika pričakuje od vas.
Strokovni nasvet: Preden karkoli spremenite v svoji infrastrukturi, si zapišite natančen seznam vseh sistemov, ki se kakorkoli dotikajo plačilnih podatkov. Ta seznam boste potrebovali pri vsakem naslednjem korak.
Nova verzija standarda, PCI DSS 4.x, prinaša spremembe, ki jih majhna podjetja ne morejo prezreti. Standard je bolj prilagodljiv pri metodi izpolnjevanja, hkrati pa strožji pri nekaterih tehničnih kontrolah.
Štiri področja zahtevajo vašo pozornost:
Za mala podjetja z eno lokacijo in enim terminalom to pomeni predvsem urejen dostop do sistemov in dokazljivo spremljanje dogodkov, ne obsežnega tehničnega projekta.
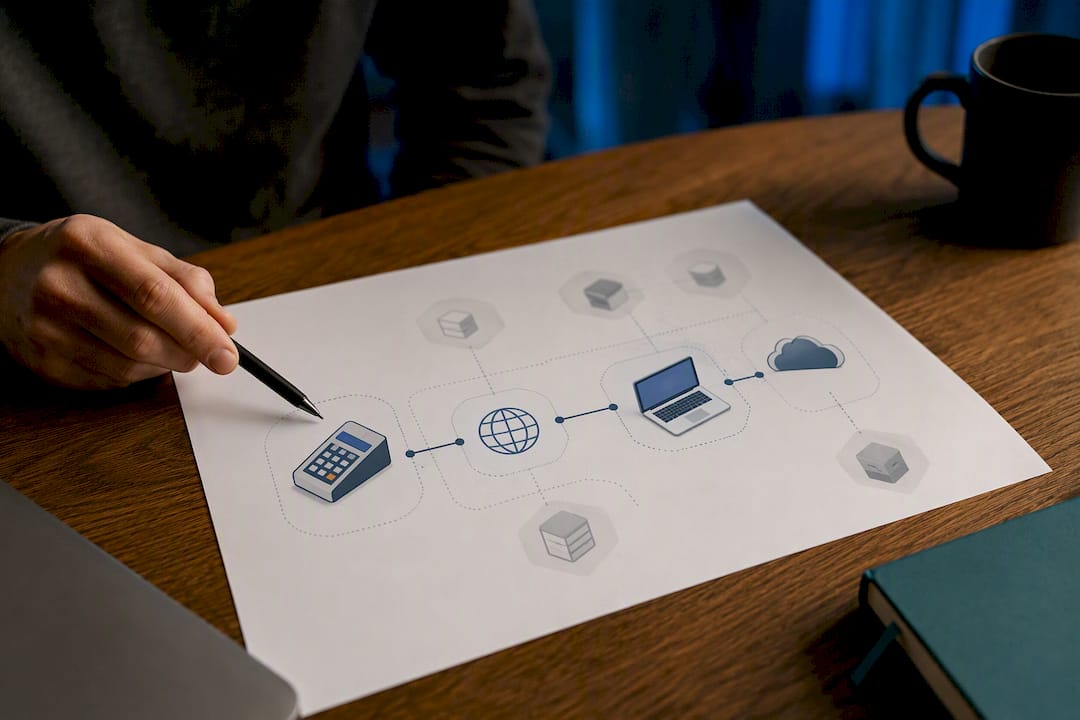
Obseg skladnosti je odvisen od tega, koliko sistemov pri vas dejansko “vidi” podatke kartic. Manj sistemov v obsegu pomeni krajši SAQ vprašalnik in manj dela.
Vsak od teh štirih ukrepov posamično zmanjša obseg. Skupaj lahko podjetje iz zahtevnejšega SAQ D prestavijo v bistveno enostavnejšo kategorijo.
SAQ (samoohranitveni vprašalnik) je dokument, s katerim dokažete skladnost brez zunanjega revizorja, če vaš letni obseg transakcij tega ne zahteva. Napačna izbira vprašalnika je najpogostejša napaka malih podjetij.
Najpogostejši tipi so:
Preden izberete, preverite arhitekturo: kateri terminal uporabljate, ali podpira P2PE, in kako je urejena spletna integracija. Pravilna presoja pogosto spremeni SAQ D v veliko lažji SAQ C-V ali SAQ B. Za podjetja z večjim obsegom transakcij ali kompleksnejšo infrastrukturo acquirer lahko zahteva zunanjega presojevalca (QSA) ali redno skeniranje ranljivosti prek pooblaščenega ponudnika (ASV).
Strokovni nasvet: Ne izbirajte SAQ na podlagi tega, kar se zdi “varneje” izbrati. Napačna, prezahtevna izbira vam ne prinese dodatne varnosti, samo več nepotrebnega administrativnega dela.
Skladnost je proces, ne enkraten projekt, zato si razdelite delo v jasne faze z odgovornimi osebami.
| Faza | Trajanje | Kdo izvede |
|---|---|---|
| Inventura sistemov | 1-2 tedna | lastnik, IT |
| Tehnični ukrepi | 2 tedna | IT, ponudnik POS |
| ASV sken | 1-2 tedna | zunanji ASV |
| Izpolnitev SAQ | 3-4 tedne | lastnik, PSP |
Stroški so odvisni predvsem od tega, ali že uporabljate certificirano opremo. Podjetje, ki zamenja terminal za certificiran model s P2PE, pogosto porabi manj časa na papirologijo kot podjetje, ki poskuša skladnost doseči z obstoječo, nepodprto infrastrukturo.
Hitrost odziva pri sumu vdora odloča, koliko škode nastane in kako hitro se vrnete k normalnemu poslovanju.
Ponudnik POS terminalov ponuja klasične POS naprave, soft POS rešitve, unattended terminale ter spletna plačila. Pri prodaji vsak terminal vključuje evropsko SIM kartico za prenos podatkov, brez mesečnih stroškov.
Praktičen primer: trgovina, ki zamenja starejši terminal brez šifriranja za certificiran model s P2PE, pogosto preide iz zahtevnejšega SAQ D v enostavnejši SAQ B ali C-V, ker podatki kartic nikoli ne pridejo do njenih lastnih sistemov. Kadar niste prepričani, kateri korak prinese največje zmanjšanje obsega, se posvetujte s svojim ponudnikom terminala ali PSP, preden investirate v dodatno programsko opremo.
— PosSlo
Namesto da mesece porabite na papirologijo okoli SAQ D, lahko obseg zmanjšate že z izbiro pravega terminala. PosSlo prodaja klasične POS terminale s podprtim P2PE šifriranjem, soft POS rešitve za plačevanje prek telefona in unattended terminale za samopostrežne prodajne točke.

Vse naprave vključujejo brezplačno evropsko SIM kartico, brez mesečnih stroškov, z instantnimi izplačili in konkurenčnimi transakcijskimi provizijami. Za spletne trgovce, ki želijo obdelavo kartic v celoti prepustiti zunanjemu ponudniku in tako ostati v najlažji kategoriji SAQ A, so na voljo spletne plačilne rešitve. Če raje preizkusite opremo brez takojšnjega nakupa, si oglejte možnost najema POS terminalov. Preverite ponudbo in izberite napravo, ki ustreza vašemu obsegu poslovanja.
Za natančna navodila preverite uradne standarde PCI SSC, navodila za trgovce, SAQ smernice in vzorčno dokumentacijo URSIV. Za tehnične podrobnosti o POS tveganjih si oglejte tudi analizo ZCS.
Da, če podjetje kakorkoli shranjuje, obdeluje ali prenaša podatke imetnikov kartic, ne glede na obseg prometa; zahtevnost dokazovanja pa je odvisna od velikosti in vrste obdelave.
Trgovine z enim samostojnim verificiranim terminalom običajno izpolnjujejo SAQ B, spletni trgovci s preusmeritvijo plačila pa SAQ A.
P2PE terminal šifrira podatke kartice takoj ob branju, zato podatki nikoli ne pridejo v čitljivi obliki do vaših sistemov, kar pogosto prestavi podjetje v lažjo SAQ kategorijo.
Cene klasičnih POS terminalov so navedene na strani s cenami; najem terminala je na voljo po ceni na povpraševanje.
Izolirajte prizadete sisteme, ohranite dnevnike kot dokaze in nemudoma obvestite svojega acquirerja ter kartične sheme o incidentu.